WireGuard — что это и как работает этот VPN-протокол
Разбираем простыми словами, как устроен современный VPN-протокол: ключи и рукопожатие, почему он работает через UDP, какие алгоритмы использует, чем отличается от OpenVPN и что важно знать о скорости и безопасности.
Короткий ответ
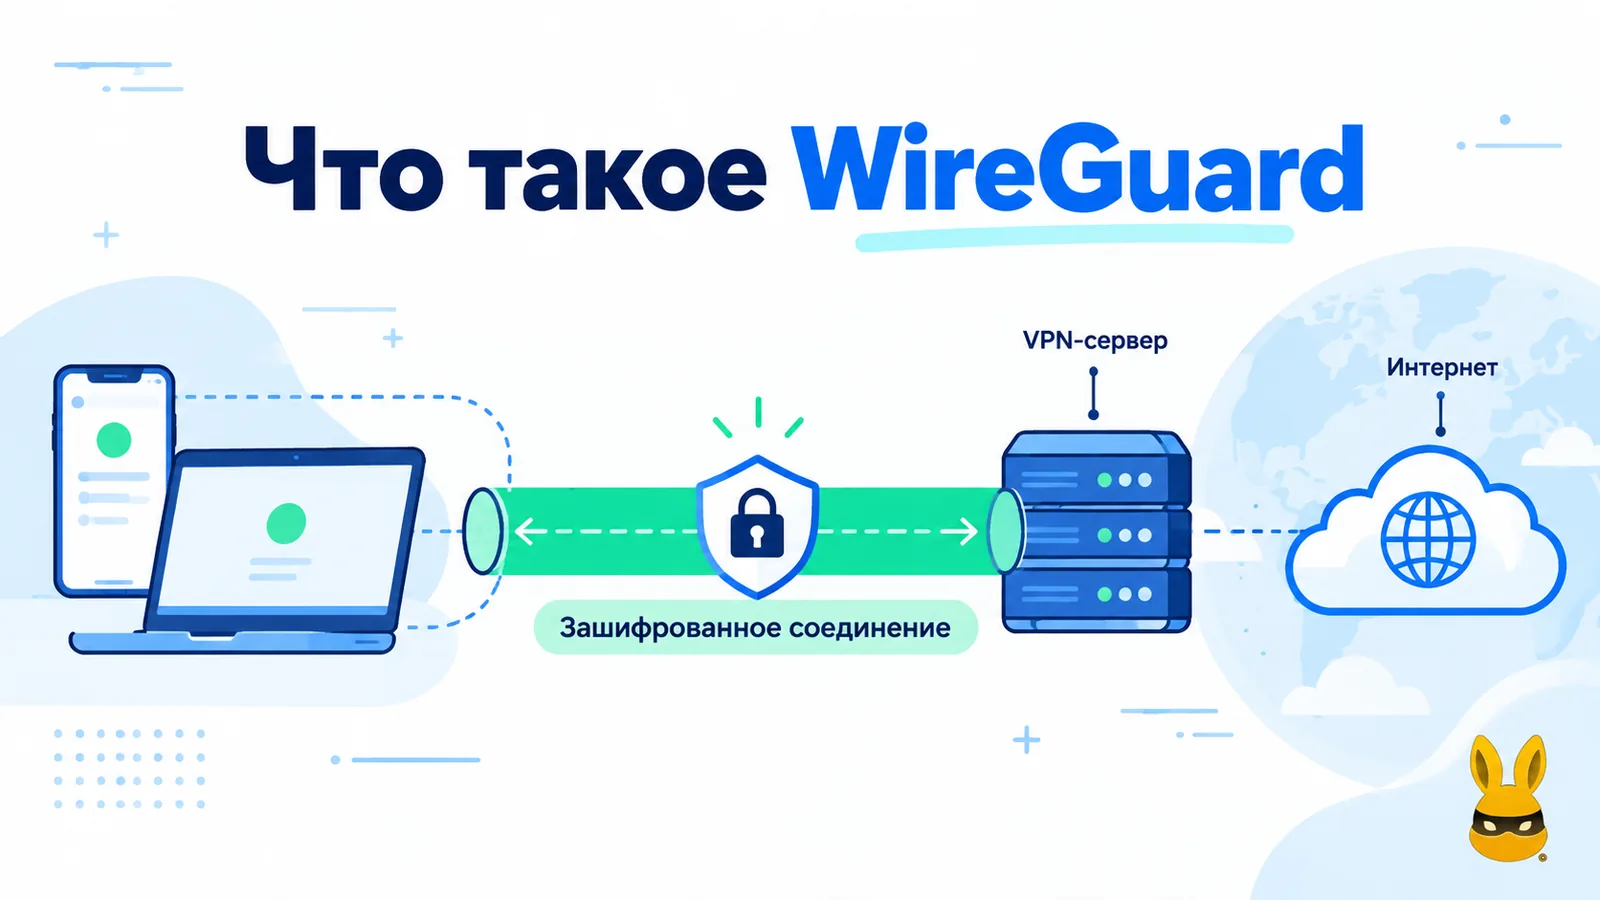
WireGuard — современный сетевой протокол для создания защищённого VPN-туннеля между устройствами. Он шифрует IP-трафик, передаёт его через UDP и использует заранее определённый набор современных криптографических алгоритмов. В отличие от решений с большим количеством настраиваемых шифров и режимов, WireGuard изначально спроектирован так, чтобы оставаться компактным, понятным и предсказуемым.
Для пользователя это обычно означает простой сценарий: приложение устанавливает защищённое соединение с VPN-сервером, после чего данные между устройством и сервером идут внутри зашифрованного туннеля. Реальная скорость зависит не только от протокола, но и от качества сети, расстояния до сервера, нагрузки на него и производительности устройства.
Что такое WireGuard простыми словами
WireGuard можно представить как набор правил, по которым два устройства договариваются о защищённом соединении и затем обмениваются зашифрованными пакетами. Одной стороной может быть смартфон или ноутбук, другой — VPN-сервер. Каждая сторона имеет собственный приватный ключ и соответствующий публичный ключ.
Приватный ключ остаётся на устройстве и не должен передаваться другим. Публичный ключ используется для идентификации участника соединения и может быть известен второй стороне. Подход отчасти напоминает SSH: стороны знают публичные ключи друг друга и используют их при установлении защищённого канала.
WireGuard не является отдельным сервисом подписки. Это технология туннелирования, которую могут использовать операционные системы, маршрутизаторы, корпоративные сети и VPN-сервисы. Поэтому два приложения с поддержкой WireGuard могут заметно отличаться по удобству, инфраструктуре и скорости, хотя в основе соединения у них будет один и тот же протокол.
Как работает WireGuard
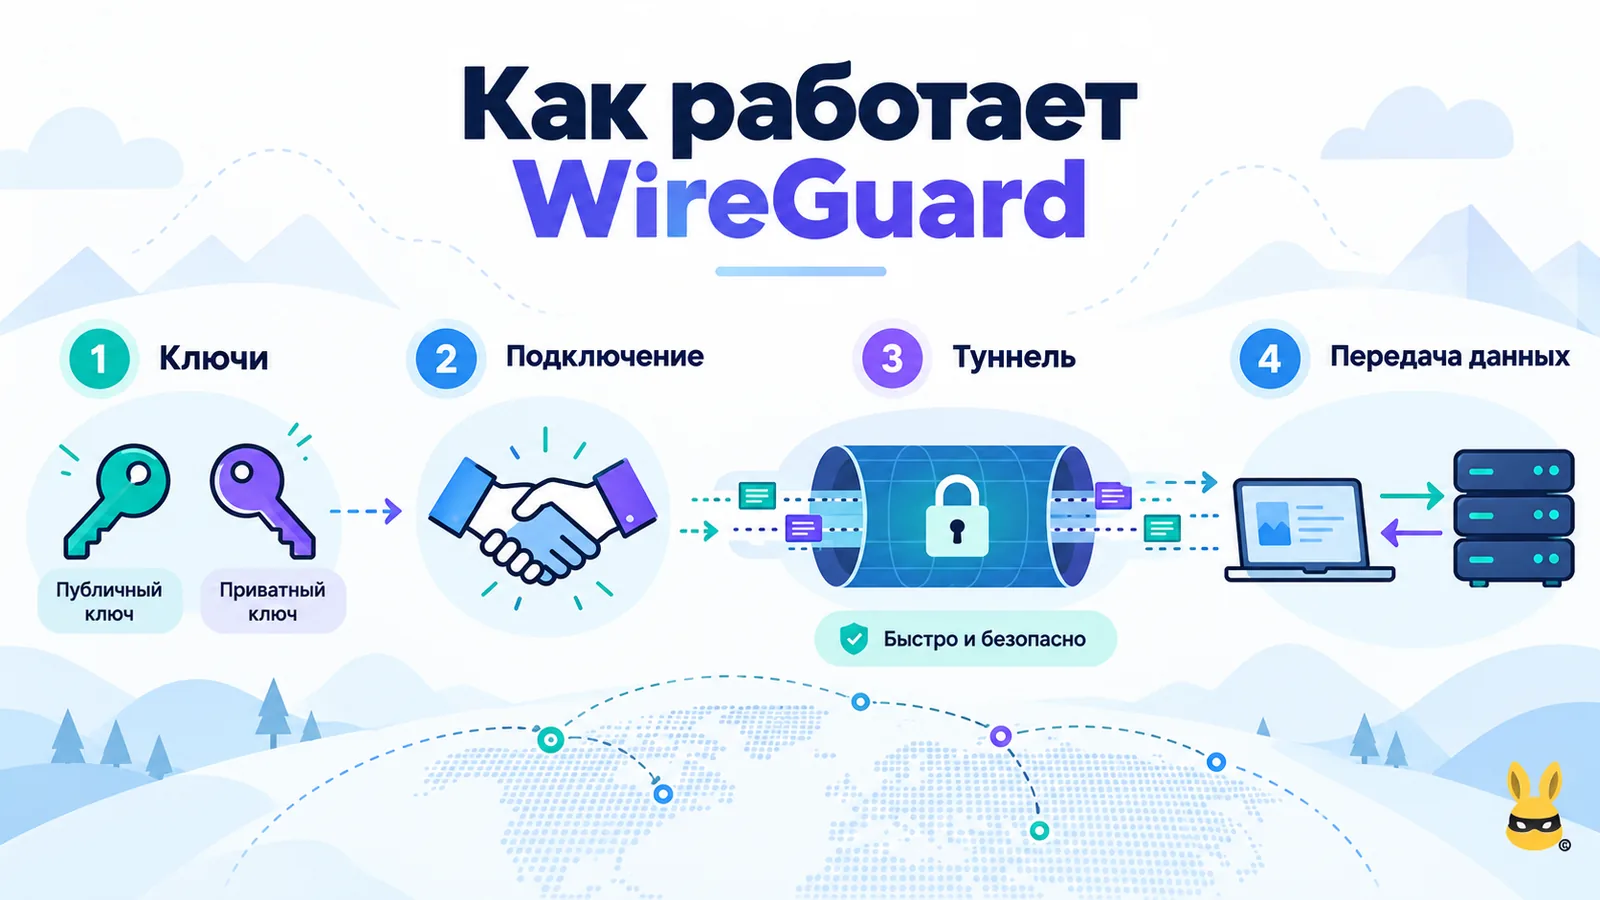
Работу WireGuard удобно разобрать по этапам.
Ключи
Сначала на клиенте и сервере существуют криптографические пары ключей. Клиент знает публичный ключ сервера, а сервер — публичный ключ клиента.
Рукопожатие
Когда нужно установить соединение, WireGuard выполняет короткое криптографическое рукопожатие. В результате стороны получают временные симметричные ключи для шифрования данных.
Туннель
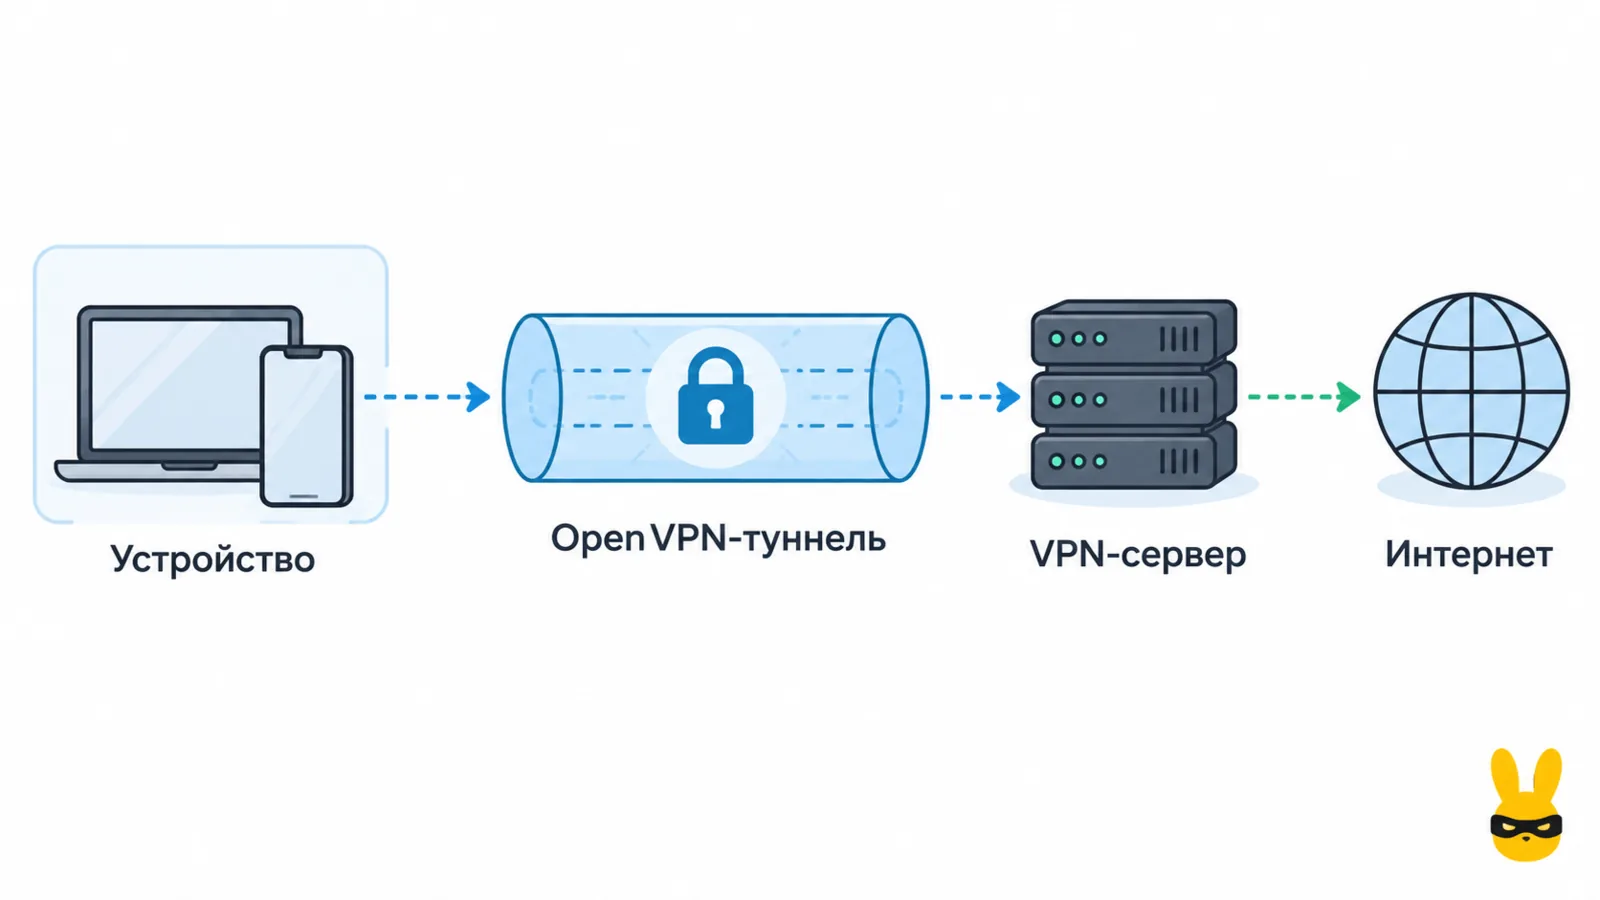
После рукопожатия IP-пакеты помещаются внутрь зашифрованных UDP-пакетов. Они отправляются на удалённую сторону, там проверяются и расшифровываются, после чего исходный сетевой пакет продолжает обычный путь.
Обновление ключей и смена сети
WireGuard периодически обновляет сеансовые ключи — автоматически и без действий пользователя. Если смартфон перейдёт с Wi‑Fi на мобильную сеть, WireGuard способен обновить адрес удалённой стороны и продолжить работу без сложной повторной настройки.
Для приложений этот процесс практически незаметен: браузер, мессенджер или другой клиент продолжает работать с привычным сетевым интерфейсом.
Почему WireGuard использует UDP
Транспортом для WireGuard служит UDP. Это не означает, что пользовательские приложения тоже обязаны работать через UDP. Внутри VPN-туннеля могут передаваться обычные TCP- и UDP-соединения, а внешний защищённый транспорт WireGuard использует UDP.
Такой подход помогает не дублировать механизмы контроля доставки, которые уже есть в TCP. Если помещать TCP-соединение внутрь другого TCP-туннеля, два независимых механизма повторной передачи и контроля перегрузки могут конфликтовать и ухудшать качество связи. Поэтому WireGuard не предлагает собственный режим TCP-туннелирования.
Какие алгоритмы использует WireGuard
WireGuard отличается от многих более старых VPN-технологий тем, что не предлагает длинный список шифров, из которого администратор должен выбрать подходящую комбинацию. Набор криптографических примитивов определён самим протоколом. Протокол также опирается на Noise Protocol Framework и использует рукопожатие Noise_IK.
- Curve25519
- Обмен ключами
- ChaCha20
- Шифрование данных
- Poly1305
- Аутентификация сообщений
- BLAKE2s
- Хеширование
- HKDF
- Получение ключевого материала
- Noise_IK
- Рукопожатие
Для обычного пользователя запоминать эти названия не требуется. Важнее принцип: набор криптографических решений заранее задан, поэтому реализация становится компактнее, а число возможных ошибочных или устаревших комбинаций — меньше.
Почему WireGuard считают быстрым
У WireGuard есть несколько архитектурных особенностей, которые помогают снизить накладные расходы. Протокол сравнительно небольшой, использует современные алгоритмы, хорошо работающие в программной реализации, и избегает большого количества согласований параметров при установлении соединения.
На Linux WireGuard получил реализацию на уровне ядра, что стало одной из причин его репутации производительного решения. На других платформах используются соответствующие реализации и библиотеки.
Но фраза «WireGuard всегда быстрее» была бы слишком категоричной. Итоговая скорость VPN зависит от канала пользователя, маршрута до сервера, его загрузки, качества Wi‑Fi или мобильной сети и других факторов. Сам протокол не способен устранить медленное соединение или перегруженную инфраструктуру.
Преимущества WireGuard
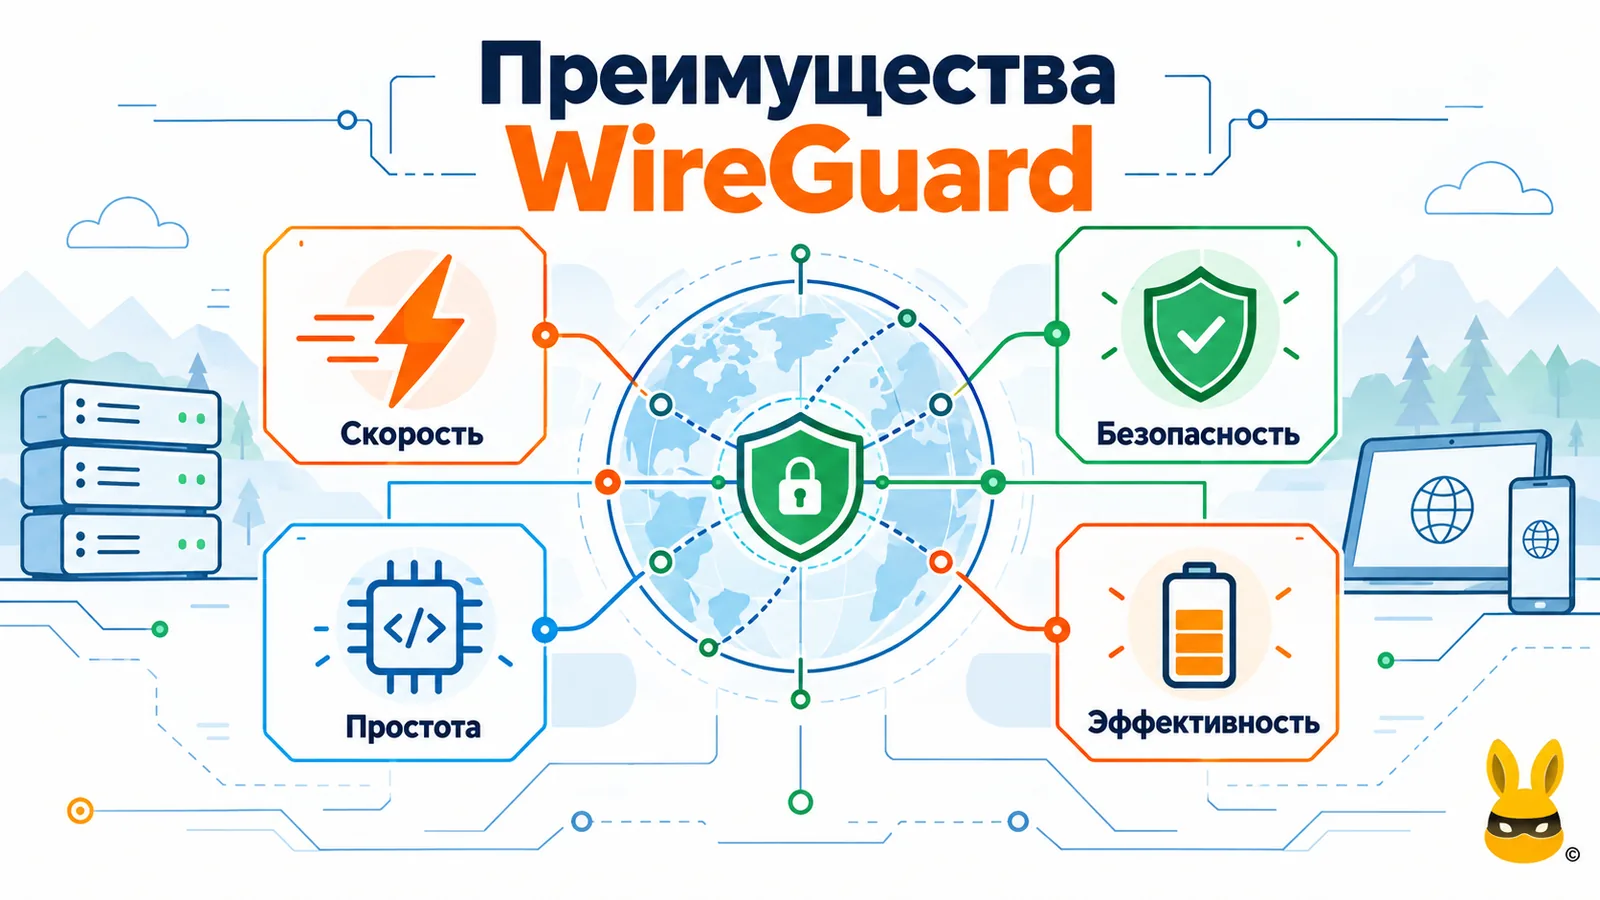
- 01
Простота архитектуры
У протокола меньше вариантов конфигурации, чем у многих универсальных VPN-стеков. Это облегчает аудит и уменьшает число настроек, которые можно задать несовместимо.
- 02
Производительность
WireGuard создавался с расчётом на небольшой объём служебных данных и эффективную обработку пакетов. Это особенно полезно на мобильных устройствах и компактном оборудовании.
- 03
Работа при смене сети
Для телефона, который регулярно переключается между Wi‑Fi и мобильным интернетом, способность быстро продолжать обмен данными после изменения IP-адреса — практичное преимущество.
- 04
Единый криптонабор
Пользователю или администратору не приходится самостоятельно выбирать из десятков вариантов шифрования.
WireGuard поддерживается на основных пользовательских платформах, включая Linux, Windows, macOS, iOS, Android и BSD-системы.
Есть ли у WireGuard ограничения
Да. Универсального сетевого протокола без компромиссов не существует. WireGuard сосредоточен на создании защищённого туннеля и не пытается решать все сопутствующие задачи внутри самого протокола. Распределение конфигураций, управление аккаунтами и логика VPN-сервиса находятся на других уровнях системы.
Кроме того, WireGuard не предназначен для маскировки собственного сетевого формата. В официальной документации это указано как известное ограничение: задача протокола — надёжное шифрование и туннелирование.
Важно понимать разницу между безопасностью протокола и безопасностью всего VPN-сервиса. Даже качественный протокол не отвечает за то, как оператор управляет серверами, защищает аккаунты, обновляет программное обеспечение и организует инфраструктуру.
WireGuard и OpenVPN: в чём разница
WireGuard и OpenVPN решают похожую базовую задачу — создают защищённый сетевой туннель, — но устроены по-разному. WireGuard использует фиксированный набор современных криптографических механизмов и сравнительно компактную архитектуру. OpenVPN существует дольше и предлагает больше вариантов конфигурации. Такая гибкость полезна в сложных инфраструктурах, но увеличивает число параметров, которые нужно правильно настроить.
| Параметр | WireGuard | OpenVPN |
|---|---|---|
| Архитектура | Компактная, с фиксированным набором основных криптографических решений | Более универсальная и конфигурируемая |
| Транспорт | UDP | UDP или TCP |
| Настройка | Относительно небольшое число параметров | Возможностей и параметров больше |
| Смена сети | Встроенный механизм обновления endpoint | Поведение зависит от режима и реализации |
| Производительность | Спроектирован с акцентом на высокую эффективность | Сильно зависит от конфигурации и платформы |
| Гибкость | Меньше вариантов, больше предсказуемости | Больше вариантов для нестандартных сценариев |
С точки зрения пользователя выбор часто определяется не теоретическими особенностями протокола, а качеством реализации конкретного сервиса. Хорошо настроенный сервер, подходящая география и стабильный маршрут могут оказаться важнее названия протокола в меню приложения.
Нужен ли обычному пользователю WireGuard
Если VPN-приложение предлагает WireGuard как один из вариантов подключения, в большинстве бытовых сценариев это понятный выбор для повседневного использования. Пользователю не нужно вручную работать с ключами или изучать криптографические параметры: приложение обычно выполняет настройку автоматически.
WireGuard особенно уместен на смартфонах и ноутбуках, которые часто меняют сети, а также там, где важны небольшие накладные расходы. При этом нет необходимости выбирать протокол только по названию. Практически полезнее сравнить стабильность подключения, скорость на нужных серверах, удобство приложения и политику VPN-провайдера.
Например, ProstoVPN использует современные VPN-технологии для организации защищённого подключения. Информация о сервисе и доступных вариантах подключения размещена на официальном сайте ProstoVPN.
Что происходит с данными после подключения
Представим, что пользователь открыл сайт. Сетевой пакет сначала попадает в интерфейс WireGuard на устройстве. Протокол шифрует пакет и помещает его внутрь UDP-пакета, который отправляется VPN-серверу.
Сервер получает пакет, проверяет его подлинность, расшифровывает и передаёт исходные данные дальше по сети. Ответ проходит обратный путь: поступает на сервер, шифруется для клиента и передаётся через туннель.
Таким образом, участок между клиентом и VPN-сервером защищён криптографией WireGuard. После выхода трафика с VPN-сервера дальнейшая защита зависит от протоколов самого приложения. Например, HTTPS продолжает шифровать соединение между браузером и сайтом независимо от наличия VPN.
Что такое публичный и приватный ключ в WireGuard
Приватный ключ можно сравнить с секретом, который хранится только у владельца устройства. Публичный ключ вычисляется на его основе и предназначен для обмена между участниками. На сервере обычно хранится публичный ключ клиента, а клиент знает публичный ключ сервера. Благодаря этому стороны могут аутентифицировать друг друга без передачи приватных ключей по сети.
В обычном VPN-приложении пользователь может вообще не видеть эти значения: сервис создаёт и хранит конфигурацию автоматически. Но принцип важен — WireGuard строит доверие между участниками вокруг криптографических ключей.
Что означает «туннель» в WireGuard
Слово «туннель» описывает способ упаковки сетевых данных. Исходный IP-пакет помещается внутрь зашифрованного транспортного пакета, который передаётся между двумя точками WireGuard. Получатель снимает внешнюю оболочку и получает исходный пакет.
В интернете данные при этом по-прежнему проходят через обычные маршрутизаторы и сети. Отличие в том, что содержимое внутреннего пакета на участке WireGuard защищено шифрованием и аутентификацией.
Безопасен ли WireGuard
Безопасность сетевого решения зависит и от протокола, и от конкретной реализации. Сам WireGuard проектировался с небольшим набором современных криптографических примитивов и проходил формальный анализ отдельных свойств протокола. На официальном сайте проекта опубликованы материалы о формальной верификации и академические работы.
При этом слово «безопасный» не стоит понимать как абсолютную гарантию. Важны обновления операционной системы, защита устройства, корректная конфигурация, надёжность VPN-сервера и безопасность аккаунта пользователя.
Частые вопросы
Точнее называть WireGuard VPN-протоколом и технологией защищённого сетевого туннеля. На его основе можно построить VPN-соединение, но сам WireGuard не является коммерческим VPN-сервисом.
Обычно нет. Если VPN-сервис поддерживает WireGuard, протокол уже встроен в его приложение: достаточно установить приложение и выбрать подключение. Отдельный клиент WireGuard нужен, только если туннель настраивается вручную по готовому файлу конфигурации.
Да. WireGuard поддерживается на iOS и Android. Он быстро восстанавливает соединение при смене сети, поэтому удобен на смартфонах, которые переключаются между Wi‑Fi и мобильным интернетом.
Протокол — лишь одна из составляющих. Итоговая скорость зависит от канала пользователя, маршрута до сервера, его загрузки, качества Wi‑Fi или мобильной сети. Если соединение медленное, стоит попробовать другой сервер или другую сеть.
Да. Трафик внутри туннеля шифруется всегда: ChaCha20 отвечает за шифрование данных, Poly1305 — за аутентификацию сообщений, Curve25519 — за обмен ключами.
Итог
WireGuard — компактный современный протокол для создания защищённых VPN-туннелей. Он использует публичные и приватные ключи, короткое криптографическое рукопожатие, передаёт зашифрованные пакеты через UDP и опирается на заранее определённый набор криптографических алгоритмов.
Его главные идеи — простая архитектура, небольшое число настроек на уровне самого протокола, высокая эффективность и удобная работа при изменении сетевого адреса. Однако качество конкретного VPN-соединения определяется не только WireGuard: важны серверная инфраструктура, маршрутизация, приложение и условия сети пользователя.
Для большинства людей нет необходимости разбираться в математике протокола. Достаточно понимать его роль: WireGuard создаёт защищённый канал между устройством и удалённой точкой, а VPN-приложение берёт на себя настройку и управление этим каналом.
Статья была полезной?