VPN для белых списков: особенности подключения
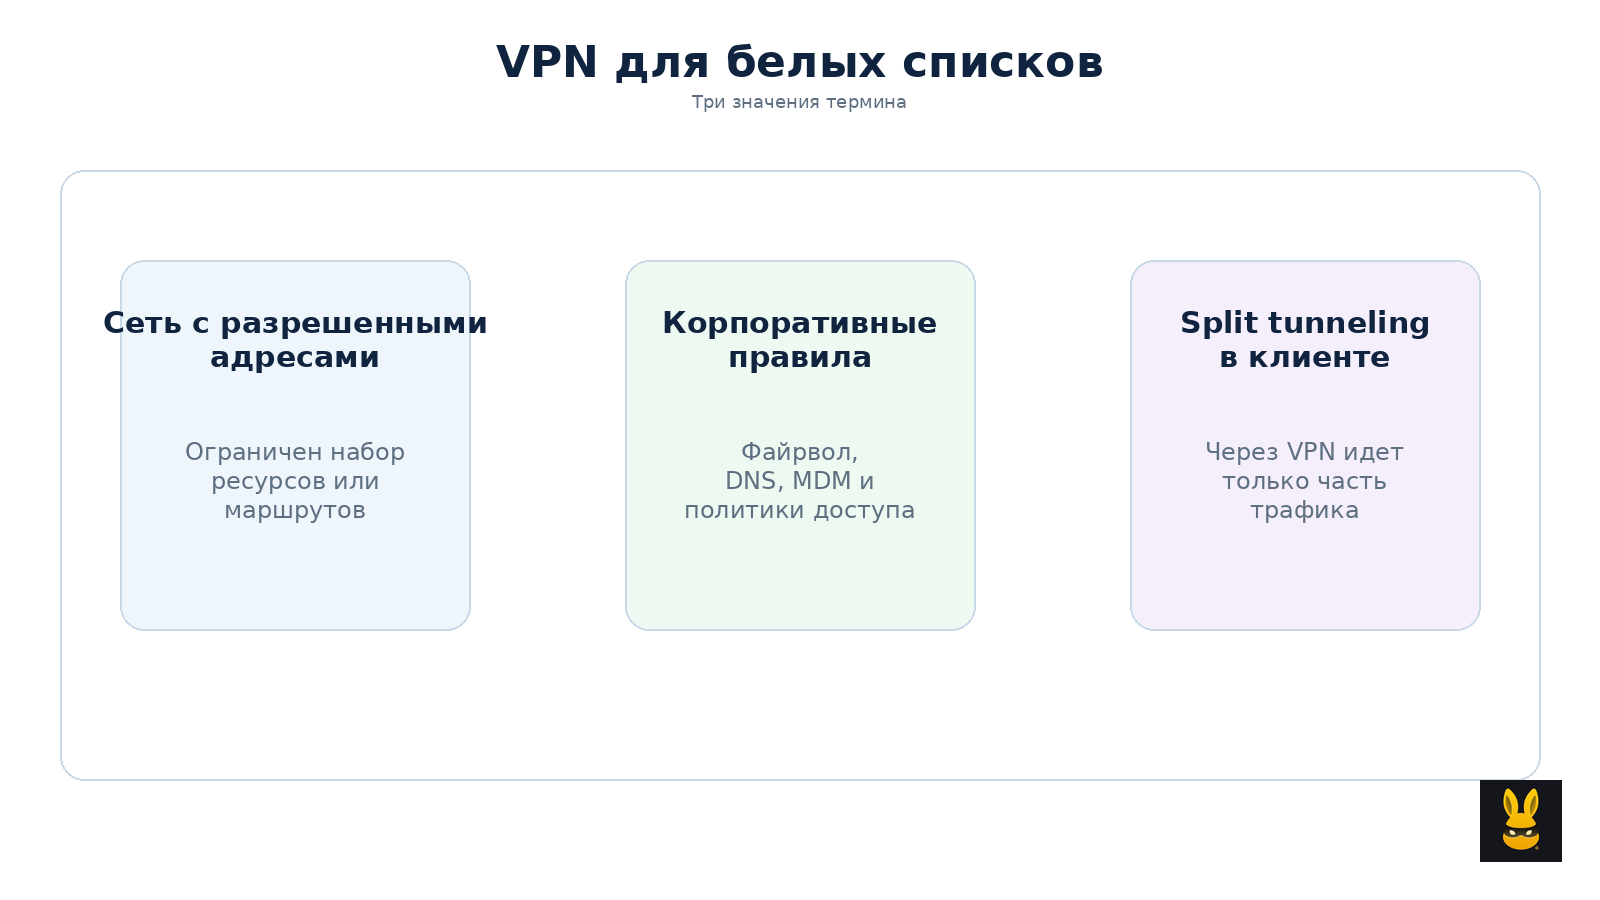
Запрос впн для белых списков на самом деле объединяет несколько разных задач. Одни пользователи говорят о сетях, где разрешен доступ только к определенным адресам, другие имеют в виду корпоративные белые списки, а третьи - выборочную маршрутизацию внутри самого VPN-клиента. Чтобы не запутаться, сначала нужно развести эти значения, а потом уже обсуждать схему подключения и диагностику.
Короткий ответ
под VPN для белых списков могут понимать три разных сценария - ограничения внешней сети, корпоративные списки разрешенных ресурсов и внутреннюю выборочную маршрутизацию в самом VPN-клиенте. В каждом случае логика подключения и диагностика будет разной.
Три значения термина "белые списки"
Первый вариант - сеть, где разрешен доступ только к заранее заданным ресурсам. Второй - корпоративная среда, где список разрешенных адресов, доменов или приложений управляется политиками безопасности. Третий - режим клиента, в котором только часть приложений или направлений идет через VPN, а остальной трафик остается обычным. Последний вариант тесно связан со split tunneling.
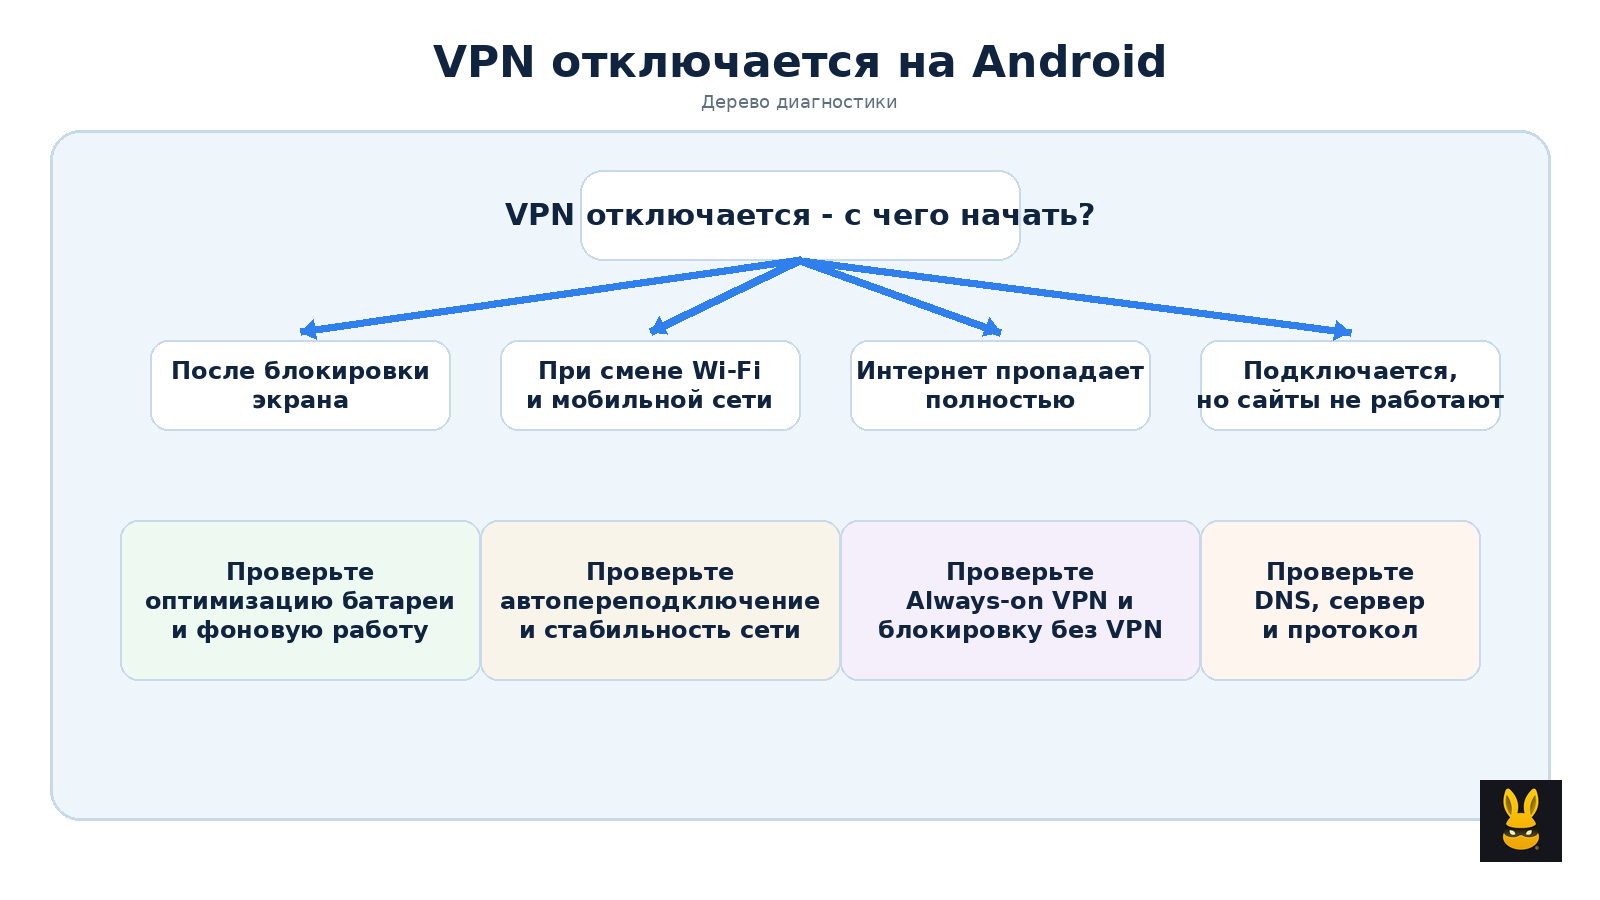
Почему обычный VPN в таких сетях может вести себя нестабильно
Если внешняя сеть ожидает доступ только к ограниченному набору адресов, то появление VPN меняет маршрут и может нарушать логику контроля. В корпоративной среде политика безопасности может блокировать незнакомые туннели, неразрешенные DNS-запросы или неизвестные сетевые интерфейсы. Из-за этого пользователь видит нестабильное подключение, хотя сам VPN-клиент формально работает.
При выборочной маршрутизации нестабильность часто возникает не из-за запрета, а из-за неверного правила. Например, нужное приложение не попало в список маршрутизации через VPN, либо домен резолвится иначе, чем ожидалось. Поэтому в такой задаче проверять нужно и саму сеть, и правила маршрута.
Как работает выборочная маршрутизация
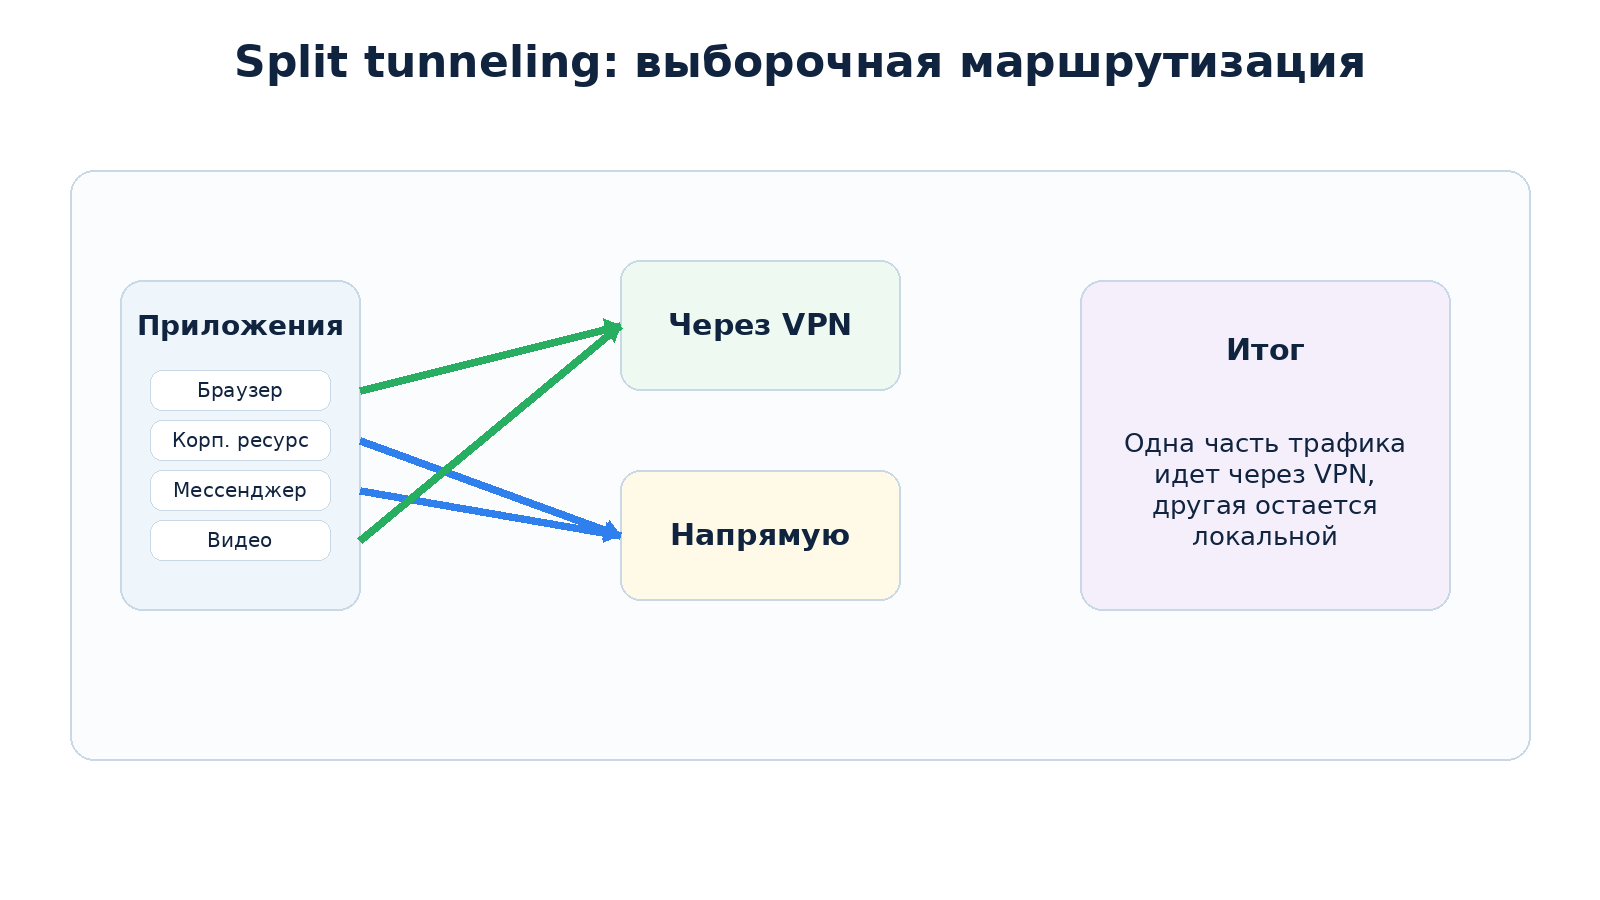
Split tunneling позволяет разделить трафик: одна часть идет через VPN, другая - напрямую. Это полезно, когда необходимо сохранить доступ к локальным ресурсам или корпоративным сервисам, а для других приложений использовать отдельный маршрут. Важно понимать, что выбор может строиться по приложению, адресу, сети или направлению, и от этого зависит итоговое поведение.
| Сценарий | Что означает "белый список" | Что проверять |
|---|---|---|
| Сеть провайдера или гостевой сети | Разрешены только некоторые ресурсы | Маршрут, DNS и сам факт поднятия VPN-туннеля |
| Корпоративная среда | Действуют политики безопасности и разрешенные адреса | Прокси, файрвол, DNS, сетевые правила и MDM-политики |
| Клиентский split tunneling | Через VPN идет только часть трафика | Правила выбора приложений или адресов |
Как диагностировать корпоративные ограничения
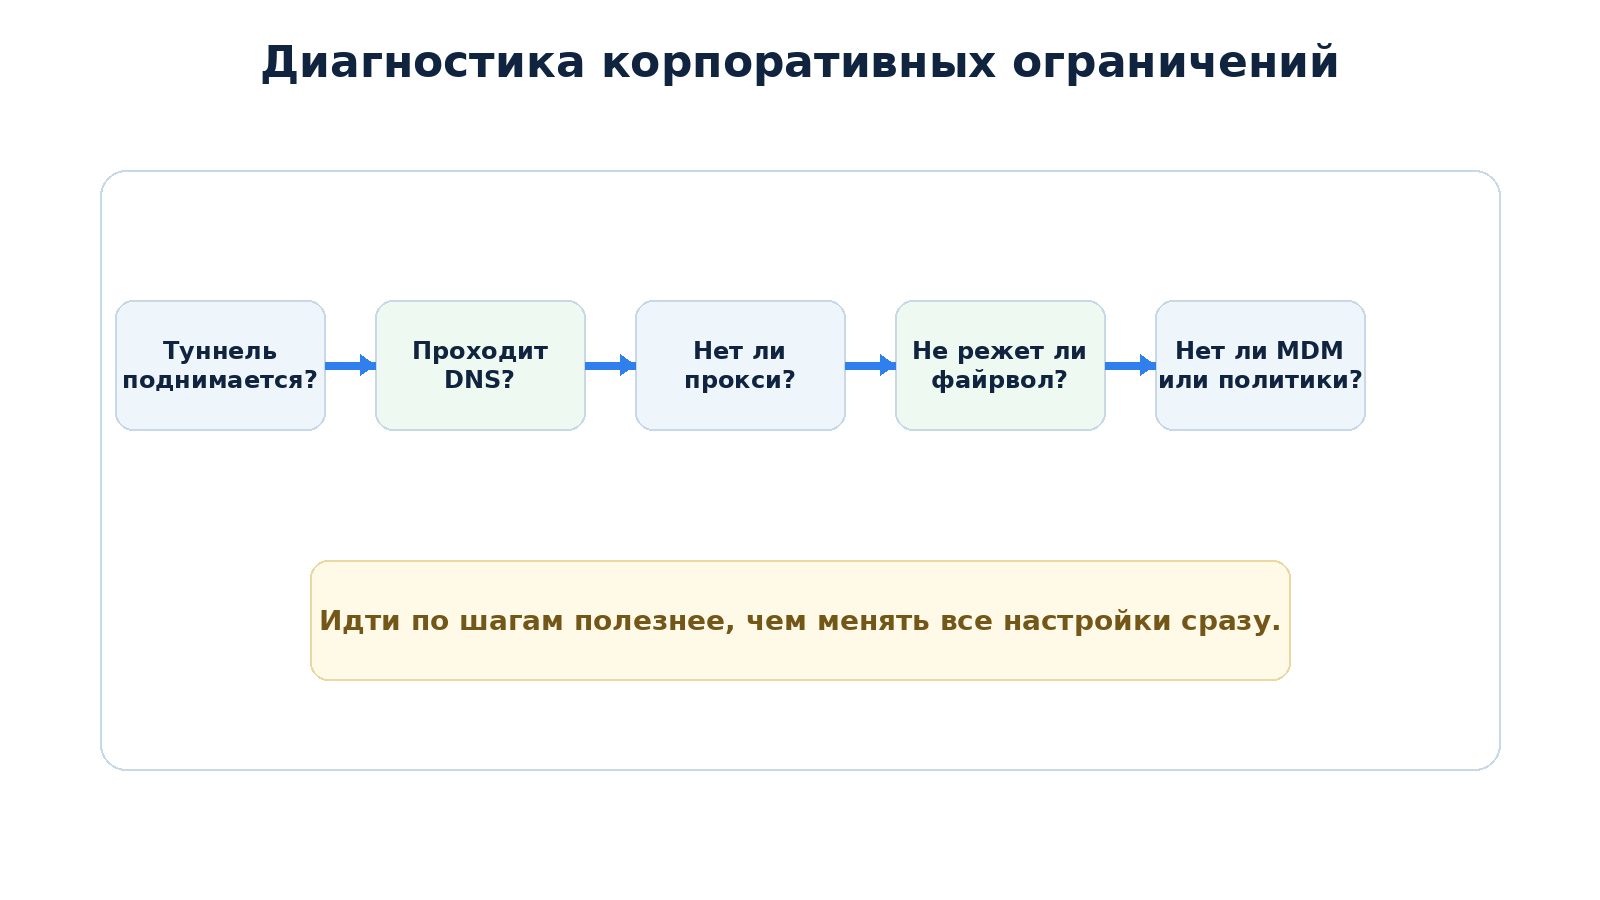
В корпоративной среде полезно проверить, не запрещен ли запуск сторонних VPN, не используется ли принудительный прокси и не фильтруются ли DNS-запросы. Иногда подключение формально создается, но трафик до нужного сервиса не ходит из-за правил файрвола или сетевого профиля. Здесь важно тестировать шаг за шагом: поднимается ли туннель, проходит ли DNS, доступен ли целевой ресурс.
Практический порядок проверки
- Определите, о каком именно виде белых списков идет речь.
- Проверьте, поднимается ли VPN-туннель вообще.
- Сравните работу с VPN и без VPN в одной и той же сети.
- Проверьте DNS, доступ к локальным ресурсам и правила split tunneling.
- Если это корпоративная среда, уточните наличие MDM, прокси и файрвола.
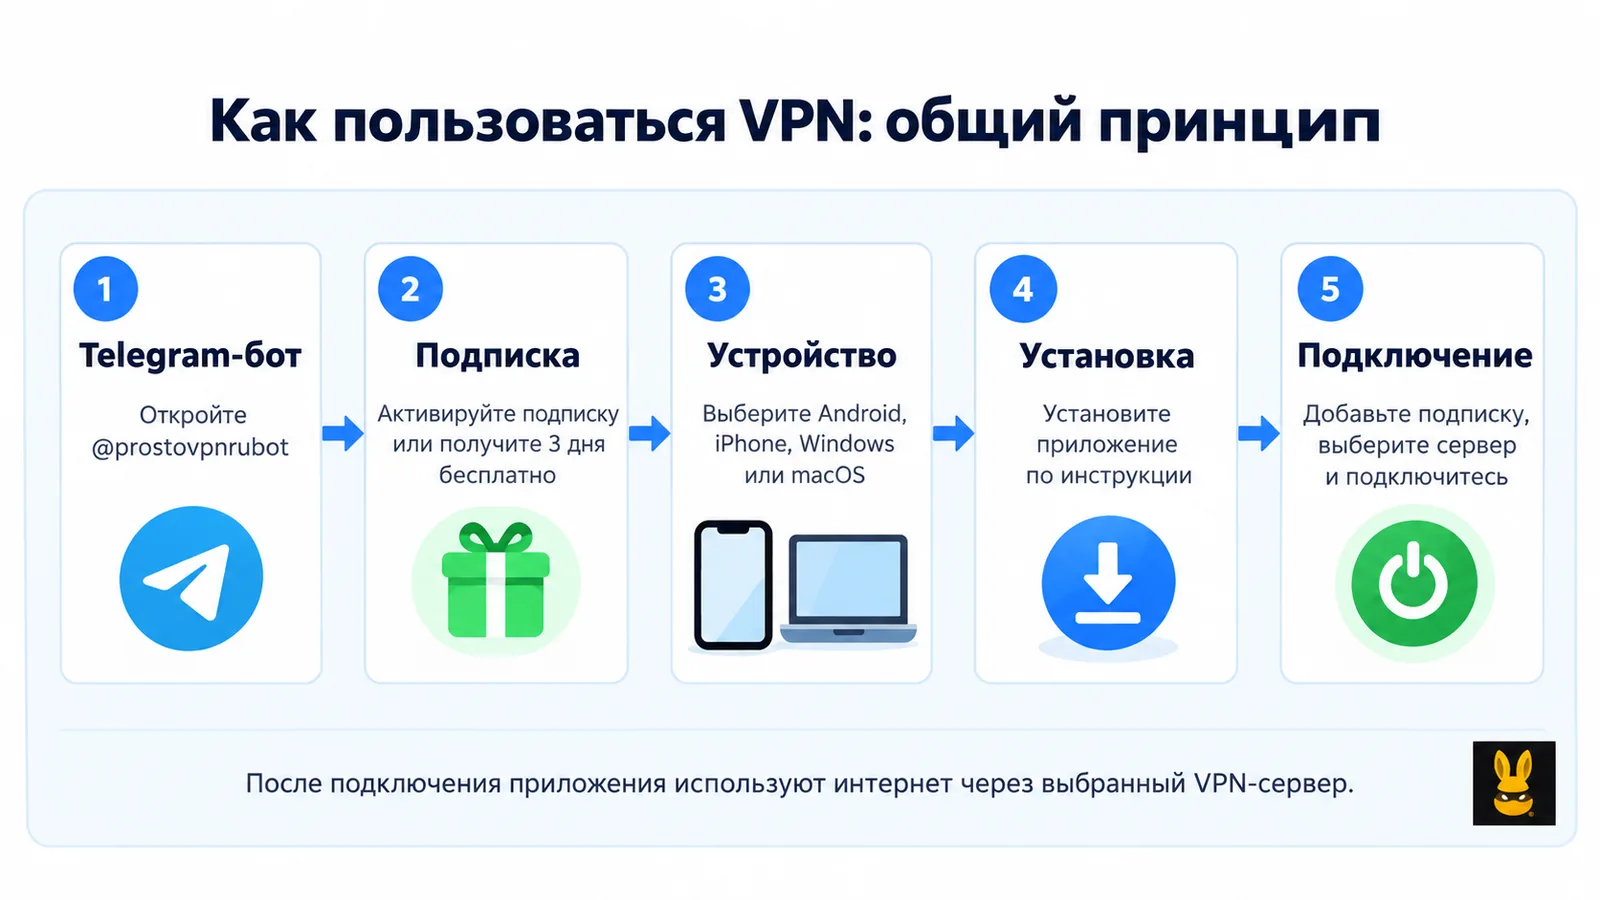
- Если нужен простой запуск на обычных устройствах, можно использовать ProstoVPN, а сложные маршруты тестировать отдельно и поэтапно.
Когда выборочная маршрутизация действительно нужна
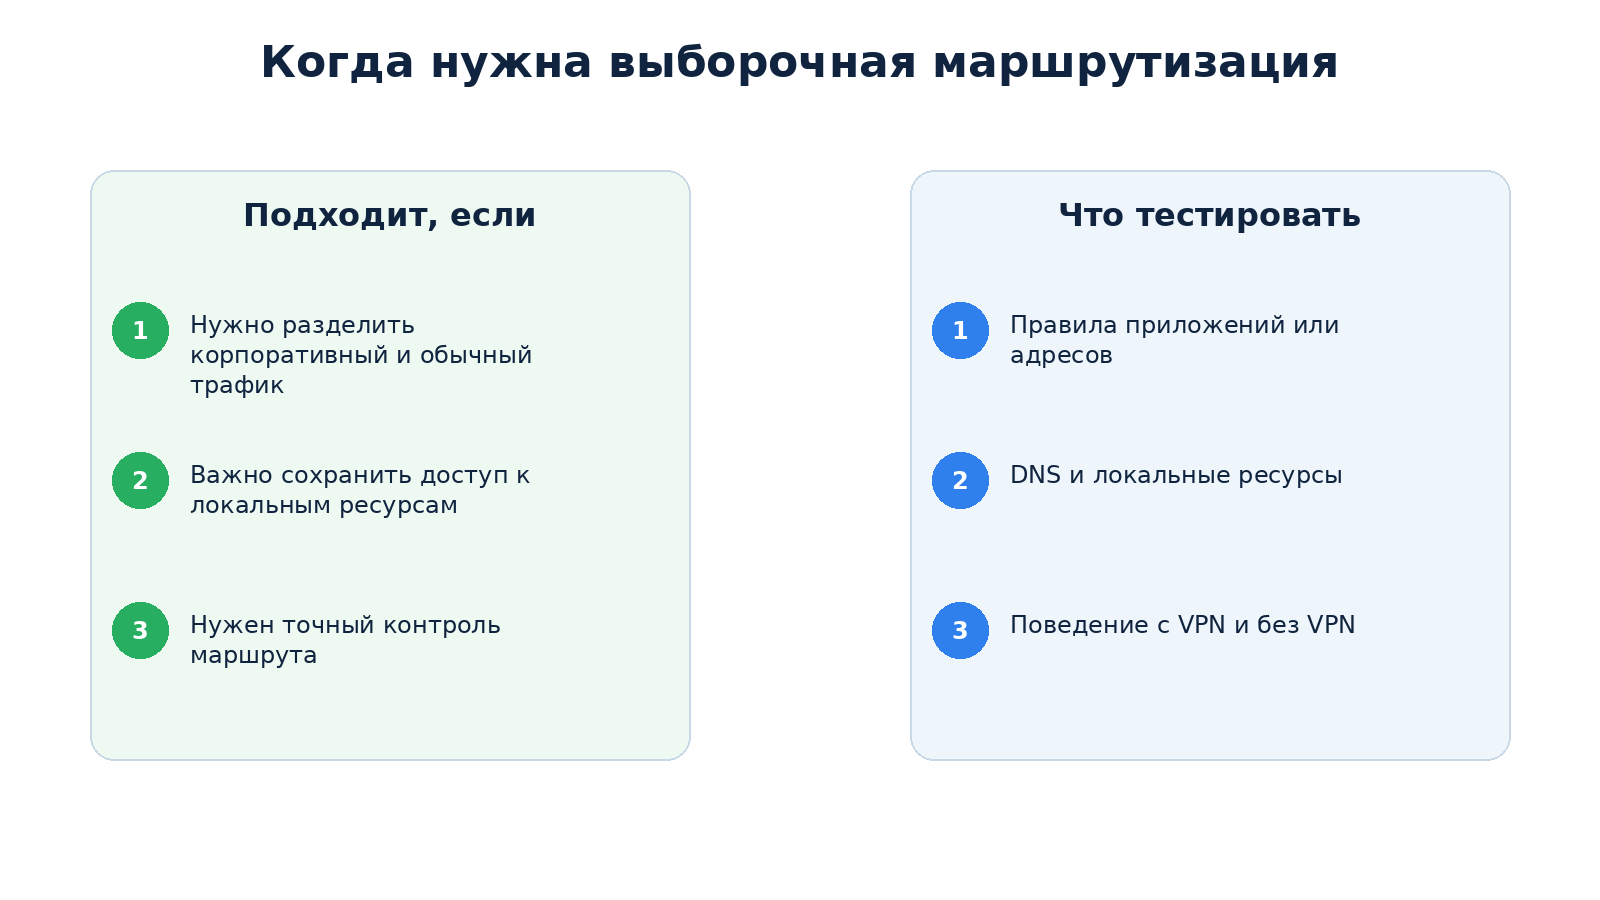
Она полезна, когда важно разделить трафик на две части: один поток оставить локальным или корпоративным, а другой направить через VPN. Это позволяет точнее контролировать сетевое поведение и уменьшает число конфликтов с локальными сервисами. Но чем сложнее правила, тем важнее аккуратная проверка и пошаговое тестирование.
Часто задаваемые вопросы
Чаще всего речь идет либо о сети с разрешенными адресами, либо о корпоративных правилах доступа, либо о split tunneling внутри самого VPN-клиента.
Потому что корпоративные правила могут ограничивать туннели, прокси, DNS и сетевые интерфейсы, даже если приложение запускается нормально.
Это один из возможных смыслов. В такой схеме через VPN идет только часть трафика, заданная правилами маршрутизации.
Сначала нужно понять, какой именно сценарий у вас: внешние сетевые ограничения, корпоративная политика или клиентская выборочная маршрутизация.
Заключение
Тема впн для белых списков кажется сложной в первую очередь из-за смешения разных значений. Если сначала отделить сетевые ограничения, корпоративные политики и client-side split tunneling, диагностика становится понятнее. После этого уже можно по шагам проверять туннель, DNS, маршруты и правила, а не менять все сразу.
Почему важно развести сценарии еще до настройки
Если не разделить сетевой белый список, корпоративные правила и split tunneling, диагностика быстро становится хаотичной. Пользователь может пытаться менять VPN-серверы, хотя реальная проблема в корпоративном прокси. Или наоборот, искать ограничение у провайдера, когда ошибка находится в правилах маршрутизации внутри клиента. Четкое определение сценария экономит время и делает тестирование осмысленным.
Практически это означает простую последовательность: сначала выяснить, кто именно ограничивает трафик, затем проверить, где именно ломается маршрут, и только после этого корректировать правила. Такой порядок особенно важен в корпоративной среде, где одно неверное предположение может увести диагностику в сторону на несколько часов.
Как тестировать split tunneling без лишнего риска
Лучше начинать с минимального набора правил. Сначала направьте через VPN только один понятный сценарий, например один браузер или одно приложение. Затем проверьте доступ к локальным ресурсам, работу DNS и поведение целевого сервиса. После этого можно постепенно расширять набор правил. Такой постепенный подход намного надежнее, чем сразу настраивать сложную схему для десятков приложений.
Если правила маршрутизации становятся слишком запутанными, полезно временно вернуться к простой схеме: либо весь трафик через VPN, либо весь трафик напрямую. Сравнение двух крайних режимов помогает понять, проблема действительно в split tunneling или источник находится в самой сети, DNS или политике доступа.
Роль DNS и локальных ресурсов
Даже если туннель поднимается корректно, белые списки и выборочная маршрутизация часто ломаются на уровне DNS. Один и тот же сервис может резолвиться по-разному в корпоративной сети и через VPN. Кроме того, локальные ресурсы вроде принтеров, файловых серверов и внутренних порталов часто требуют отдельной проверки. Поэтому диагностика здесь почти всегда шире, чем просто тест факта подключения к VPN.
Статья была полезной?